跳至正文返回首页AWS 发布 Trust in Depth:为 Agent 自主行动建立可验证分层框架
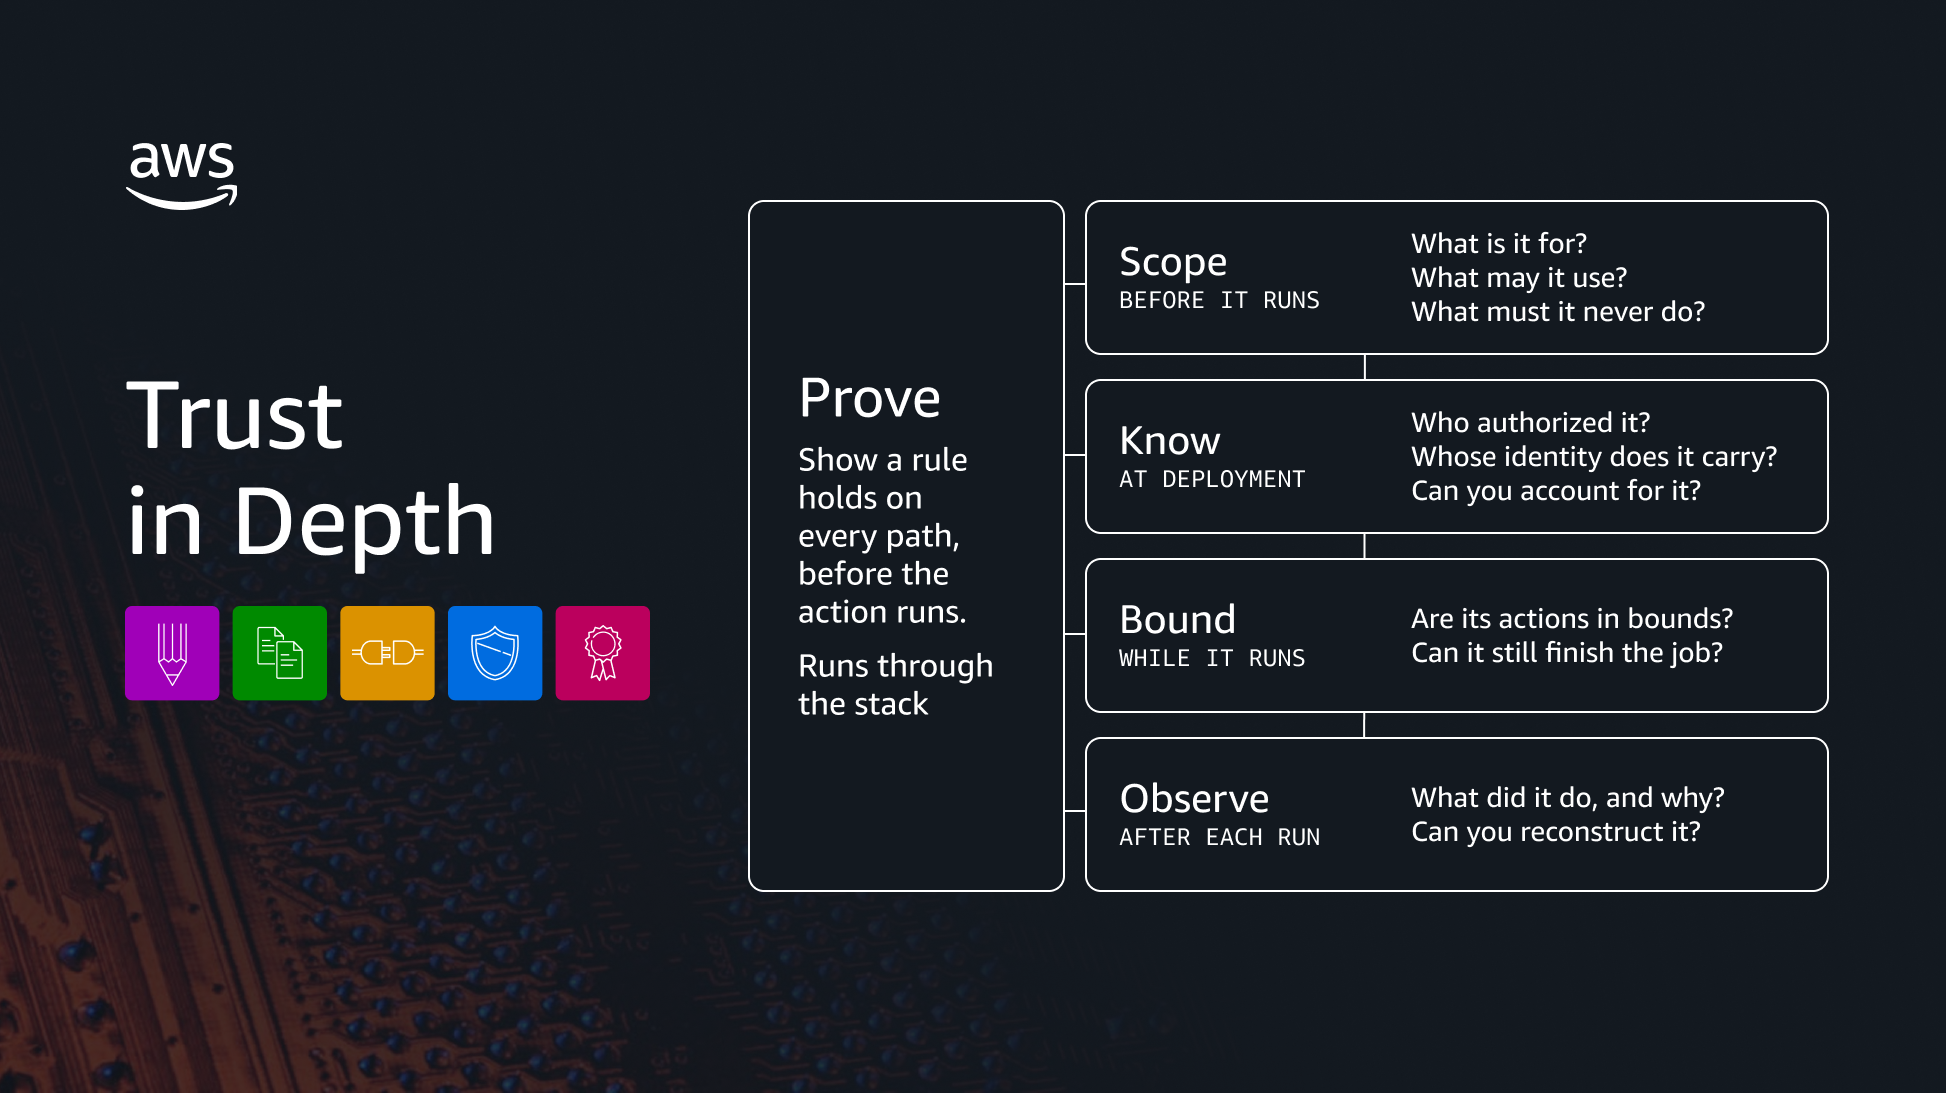
- 核心框架:AWS 在官方博客提出 Trust in Depth,将 Agent 信任拆成 Scope、Know、Bound、Observe 四层,分别在运行前、部署时、运行中和运行后回答范围、身份、边界与可观测性问题。
- 执行机制:对可精确表述的规则,用自动推理检查所有可能路径;无法形式化的判断则限制权限并交给人工。策略在 Agent 推理之外执行,避免 Agent 被注入或出错后关闭控制。
- 产品映射:Amazon Bedrock AgentCore Policies 在 Gateway 上执行工具调用策略;Agent Registry 管理 Agent/MCP 服务器/工具清单与身份;Guardrails 与 Automated Reasoning checks 校验输出;Strands Box、CloudWatch Omni 分别负责沙箱边界与轨迹观测。
- 实践案例:员工离职流程中,Agent 在未封锁账号前无法转换邮箱,在未检查法律保留前无法更改许可证;所有步骤被记录,人类无需逐步审批。
- 行业意义:AWS 把传统 Defense in Depth 思路用于 Agent 治理,目标是在规则可验证时扩大自主权、把人工留给灰色判断,为企业部署高权限 Agent 提供工程路径。
🔗 AWS Machine Learning Blog