跳至正文返回首页PHP2Shell:NSA 建议无法及时缓解的系统下线,Cloudflare 称 WAF 只是过渡
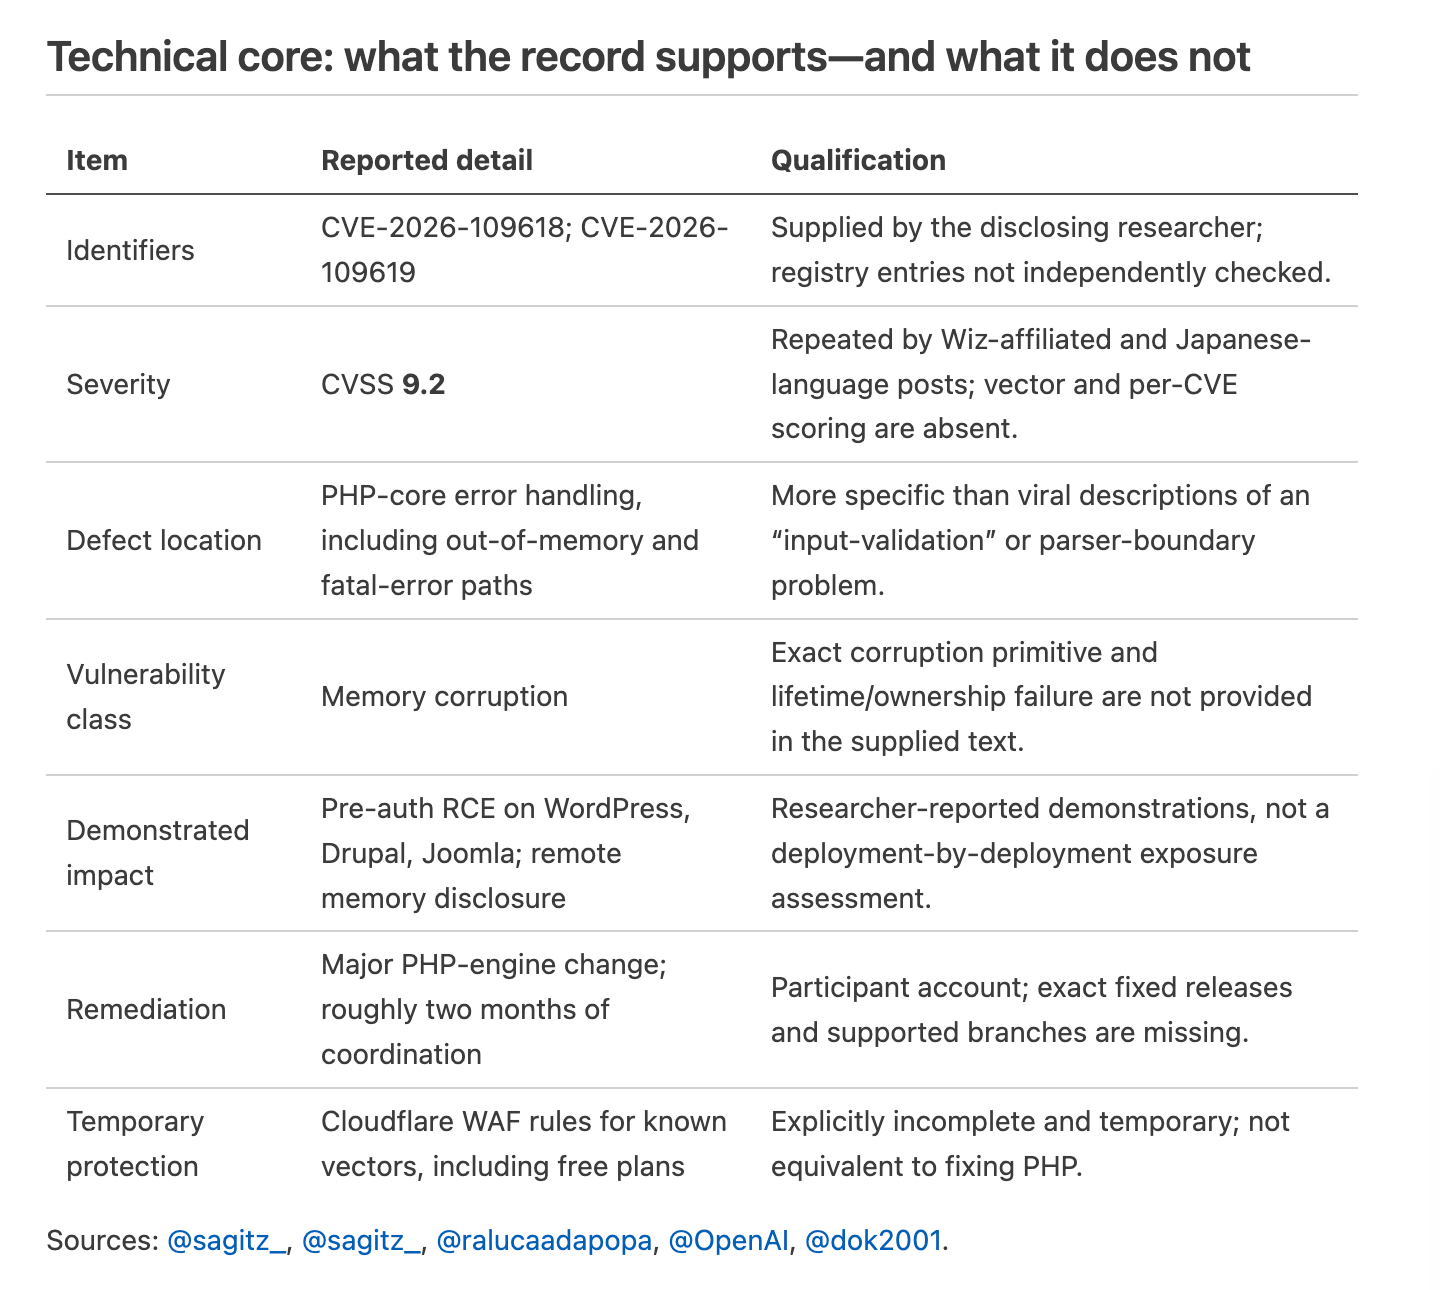
- 前情提要:PHP 官方已发布 8.5.12、8.4.27、8.3.36、8.2.35,修复 CVE-2026-109618 与 CVE-2026-109619;Cloudflare 在公开披露前部署 WAF,但 CVE ID 与 PoC 曾在协调期内提前流出。
- 最新进展:NSA 网络安全账号建议管理员准备立即更新,若无法及时缓解则应让系统离线;Cloudflare CTO 明确当前 WAF 规则是 stopgap,要求在 14:00 UTC 前完成补丁。
- 发现与归因:OpenAI 称 Calif 研究员在 Patch the Planet 项目中使用 GPT-5.6 Sol 发现漏洞;Wiz 独立使用 Gemini 4 Argon 与 GPT-5.6 Sol 复现,并在 Drupal、WordPress 验证未认证 RCE。这是多厂商独立发现,并非单一供应商独占。
- 运维现实:补丁分发受托管主机、容器、后台 worker 与旧应用影响;WAF 可降低即时暴露,但不能替代运行时升级;“用 RCE 自动给所有服务器打补丁”不是授权或可审计的修复方案。
- 行业意义:AI 压缩漏洞验证与利用构建时间,实际防守窗口由协调披露、运行时升级与长尾系统迁移共同决定。
🔗 Latent Space AINews | OpenAI 披露 | NSA 警告 | Cloudflare CTO