AWS 发布 Agent 身份 PKI 参考架构:用 X.509 证书补上 MCP 认证缺口
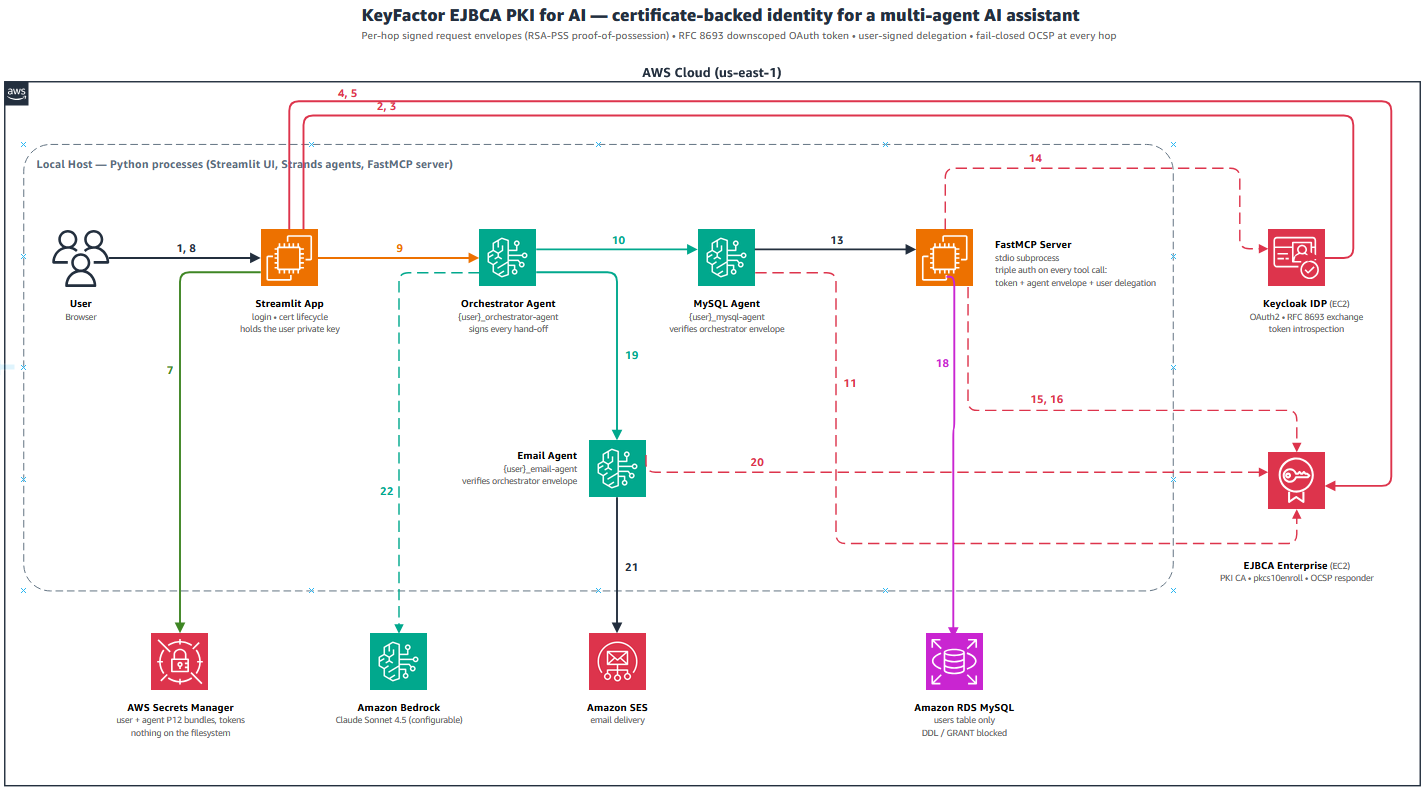
- 核心发布:AWS 与 Keyfactor 联合发布参考架构,用 X.509 公钥基础设施为多智能体系统建立加密身份,解决 MCP(Model Context Protocol)无内置认证标准的问题。该架构基于 Strands Agents SDK 与 FastMCP 实现,官方声明 PKI 模式本身与框架无关,可迁移至 LangChain、CrewAI、AutoGen 等。
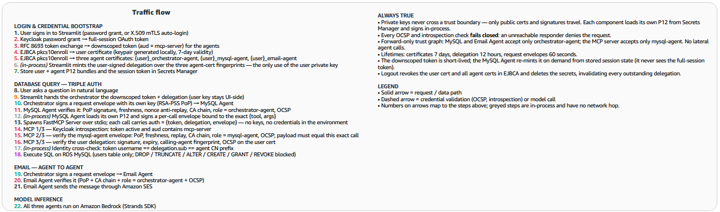
- 三层认证体系:用户到系统采用 OAuth + 证书签发 + 委托铸造;Agent 之间用签名信封传递请求,信封内含时间戳与 128 位随机 nonce,接收方执行签名验证、新鲜度、nonce 唯一性、CA 链、角色授权与 OCSP 撤销六项检查;Agent 调用 MCP 工具服务器时再叠加 audience-scoped token、信封验证与用户委托断言。
- 关键机制:私钥在客户端本地生成,不发送给 CA,也不在 Agent 之间共享;用户用私钥签署委托断言,列出被授权 Agent 证书的 SHA-256 指纹,Agent 凭此代其行事而无需持有用户凭证;撤销用户证书即通过 OCSP 实时级联失效所有下游 Agent 权限,无需逐个清理 token 或会话。
- 工程取舍:信封默认新鲜窗口 60 秒,过期即拒;所有验证失败一律拒绝(fail-closed),不存在安全降级;audience-scoped token 经 RFC 8693 交换后仅被特定 MCP 服务器接受,即便泄露也无法访问其他服务。
- 行业意义:当 Agent 获得数据库、API 与敏感业务操作的访问权,身份基础设施从可选变为必需。这套架构把"哪个 Agent 在代表谁行动"变成密码学可验证的问题,而不是依赖共享 API key 或透传 OAuth token——后者在零信任环境中已被证明不足。