Amazon Quick 接入 AWS PrivateLink:本地数据源查询不经公网
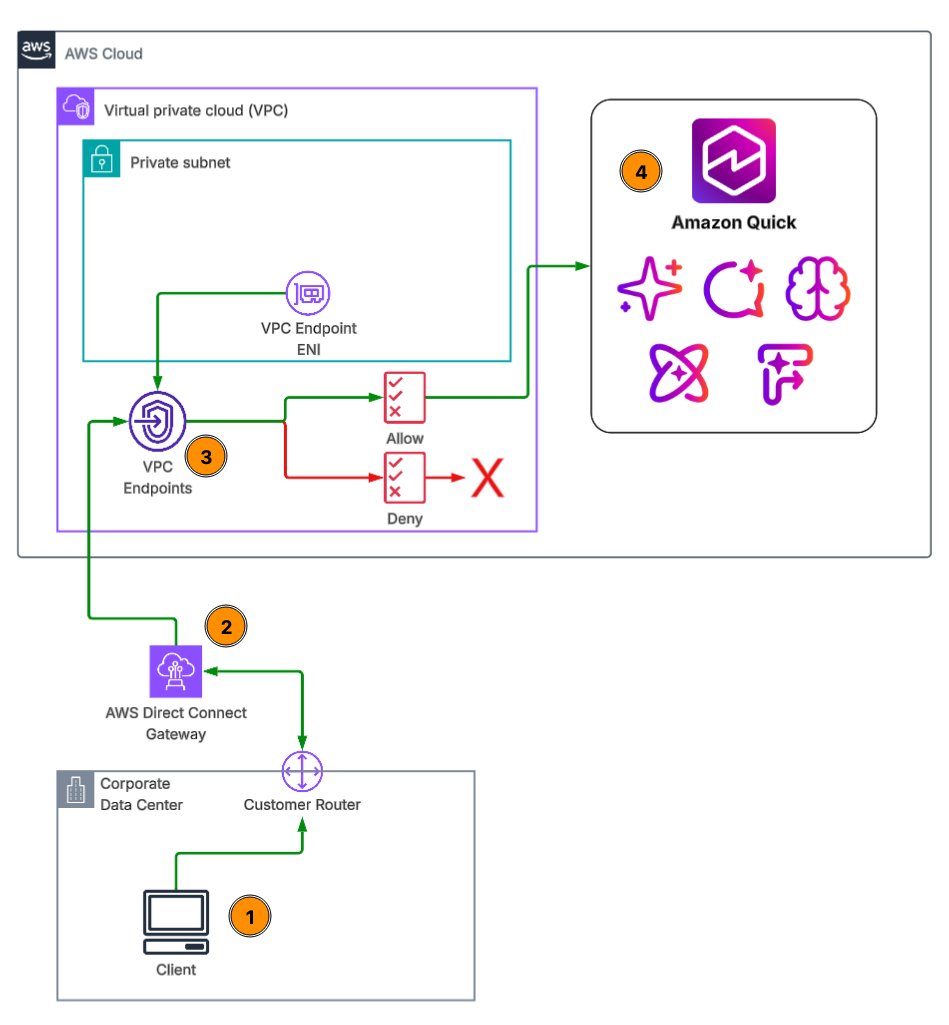
- 网络路径拆分:Amazon Quick 的用户与 API 流量通过 VPC interface endpoint 进入,数据获取流量通过 Quick VPC connection 在客户 VPC 中放置 ENI,再经 AWS Direct Connect 或 Site-to-Site VPN 访问本地数据库与内部 API。
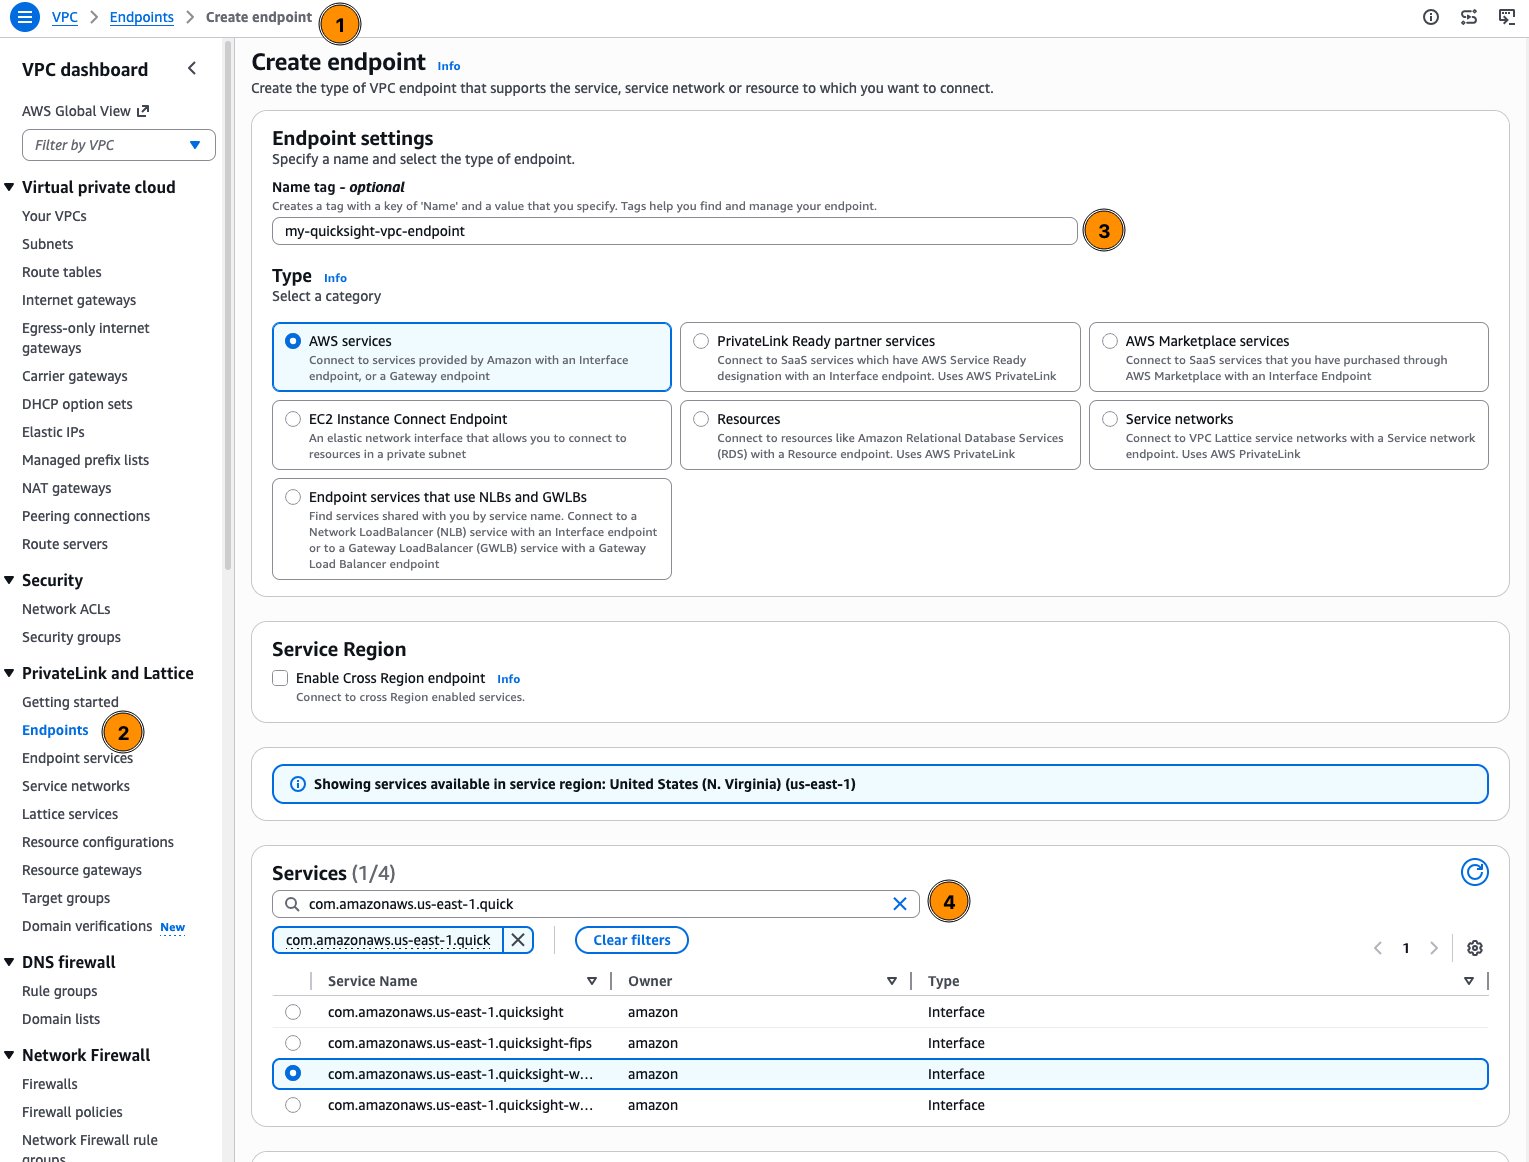
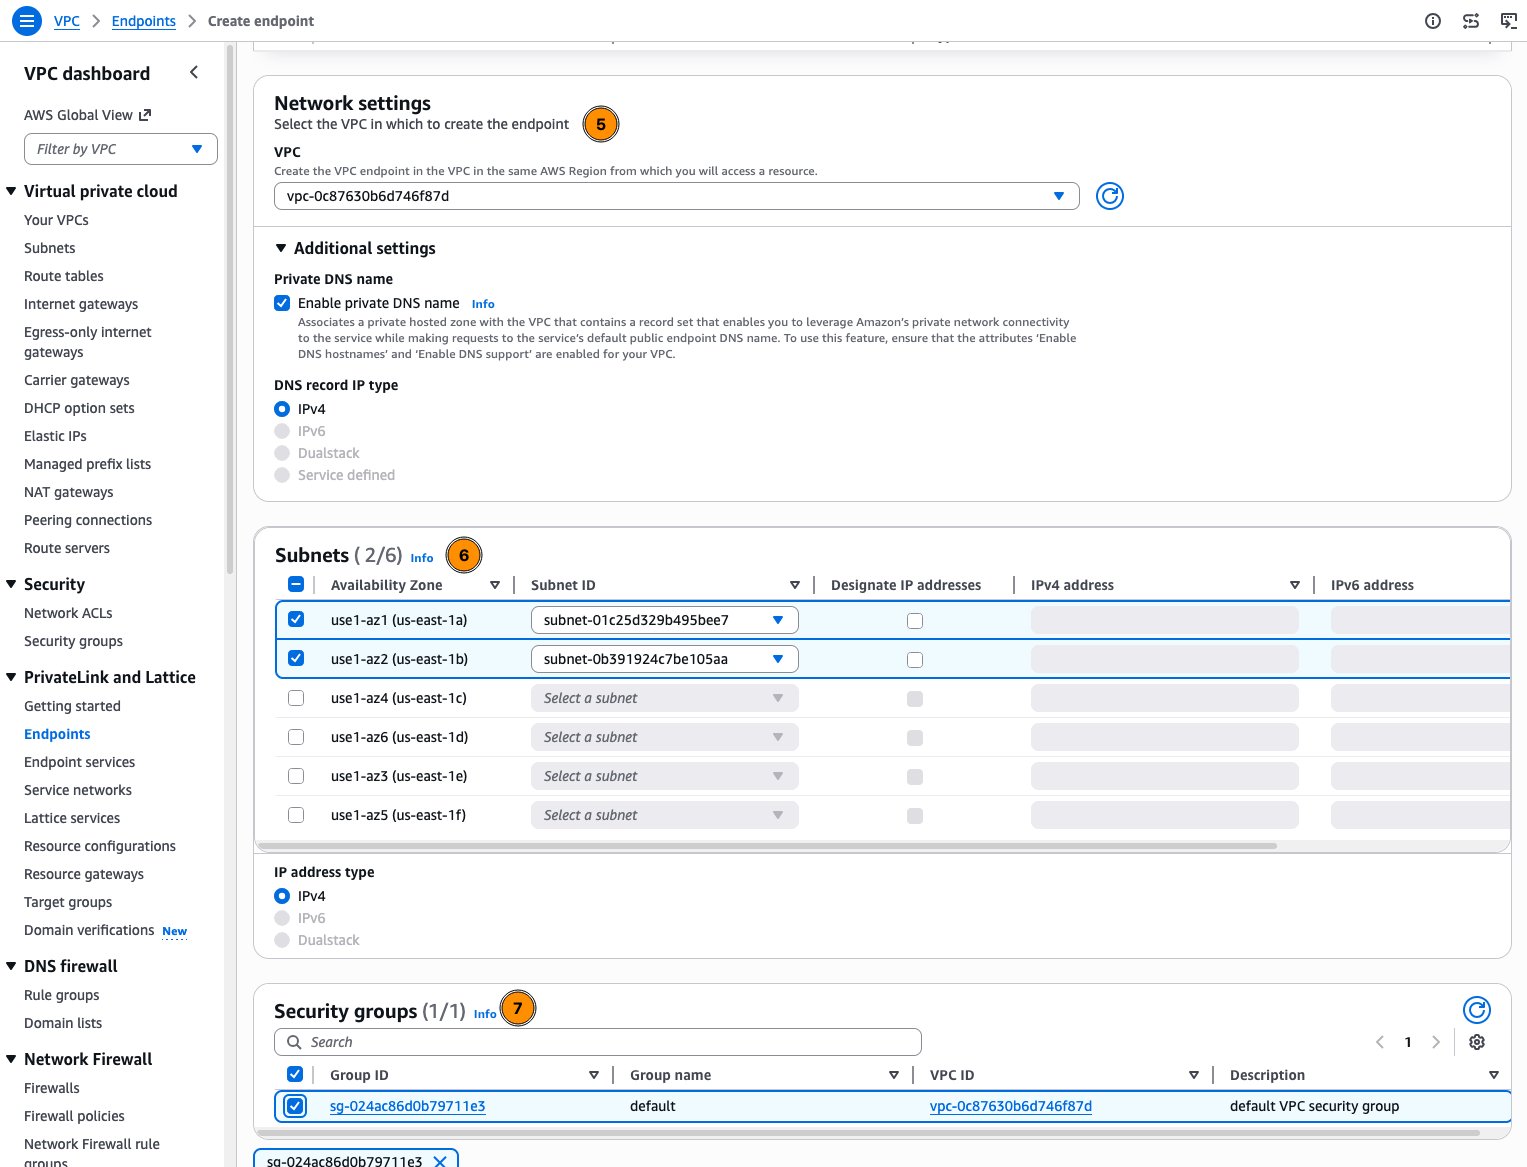
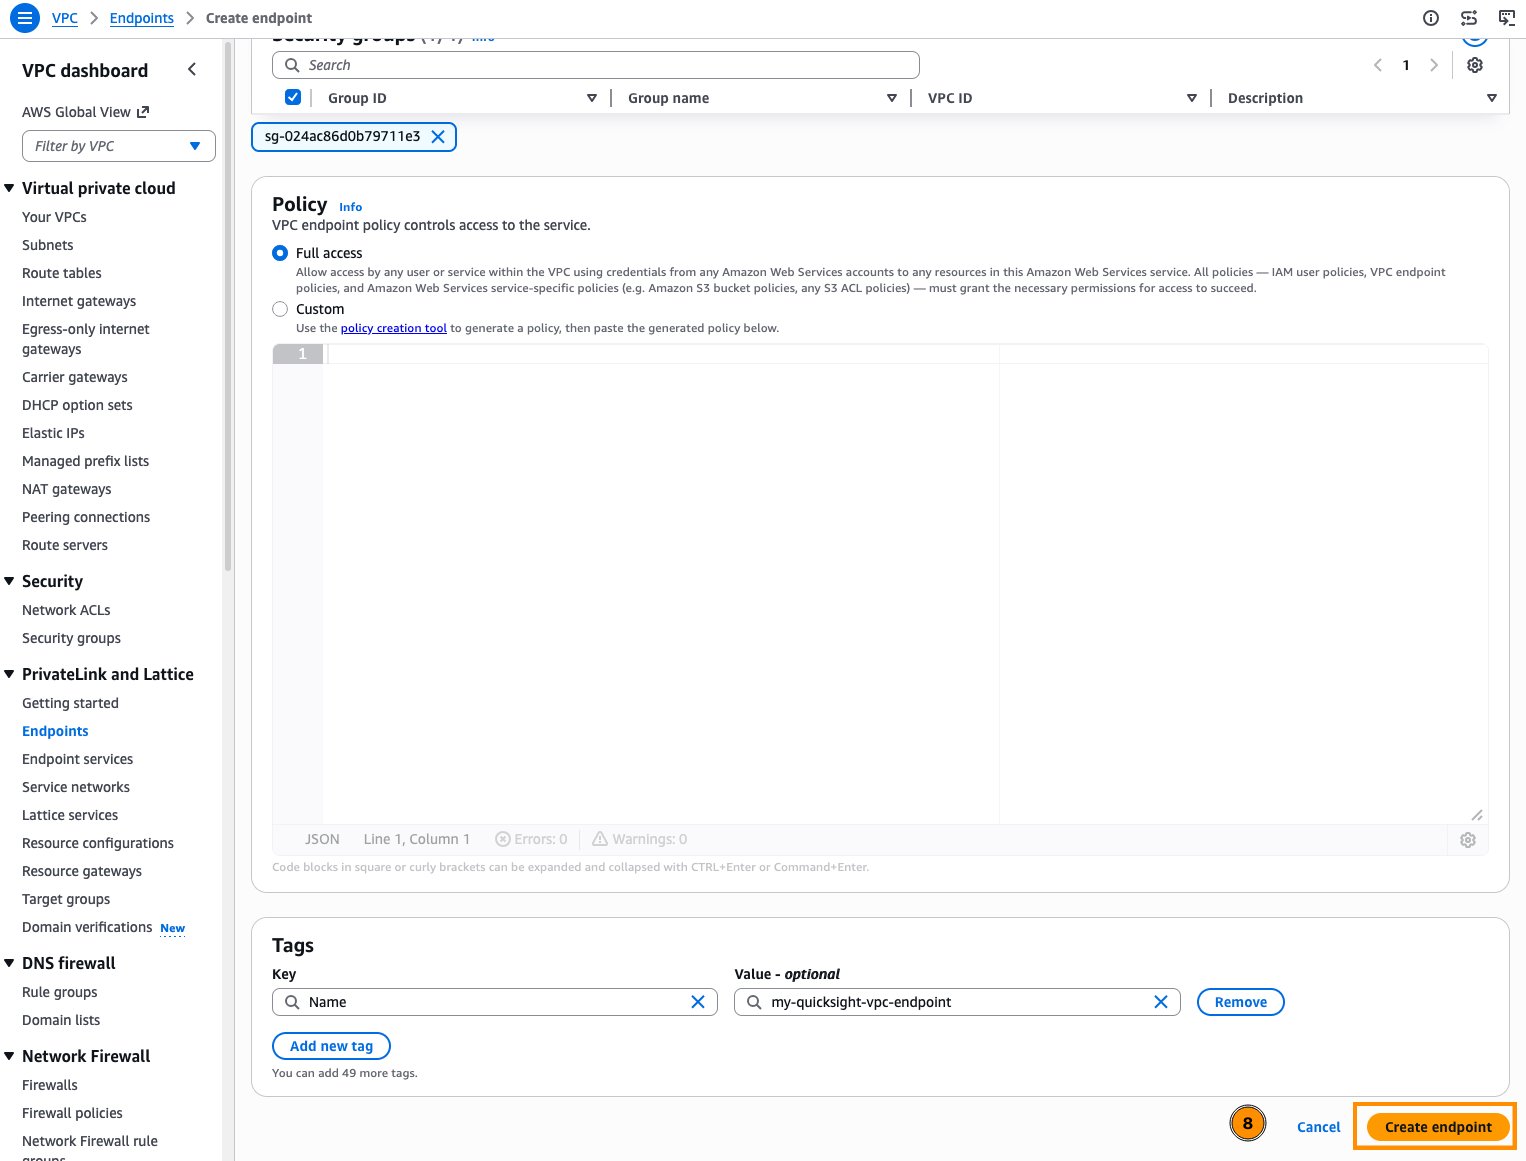
- 端点与 DNS:需要为
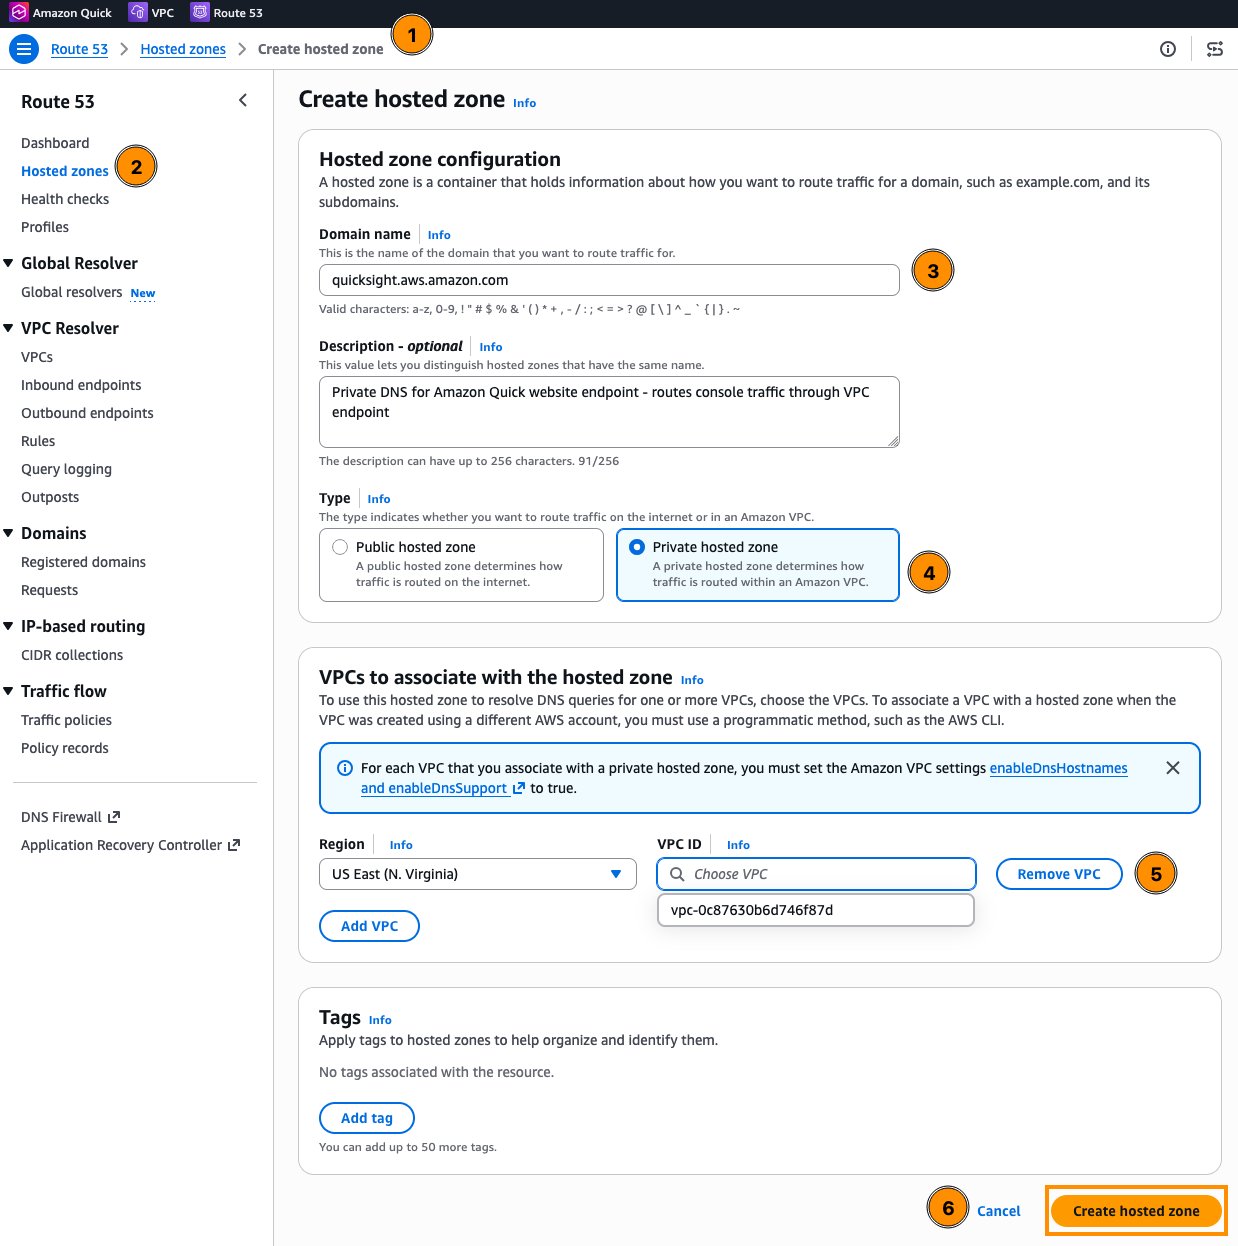
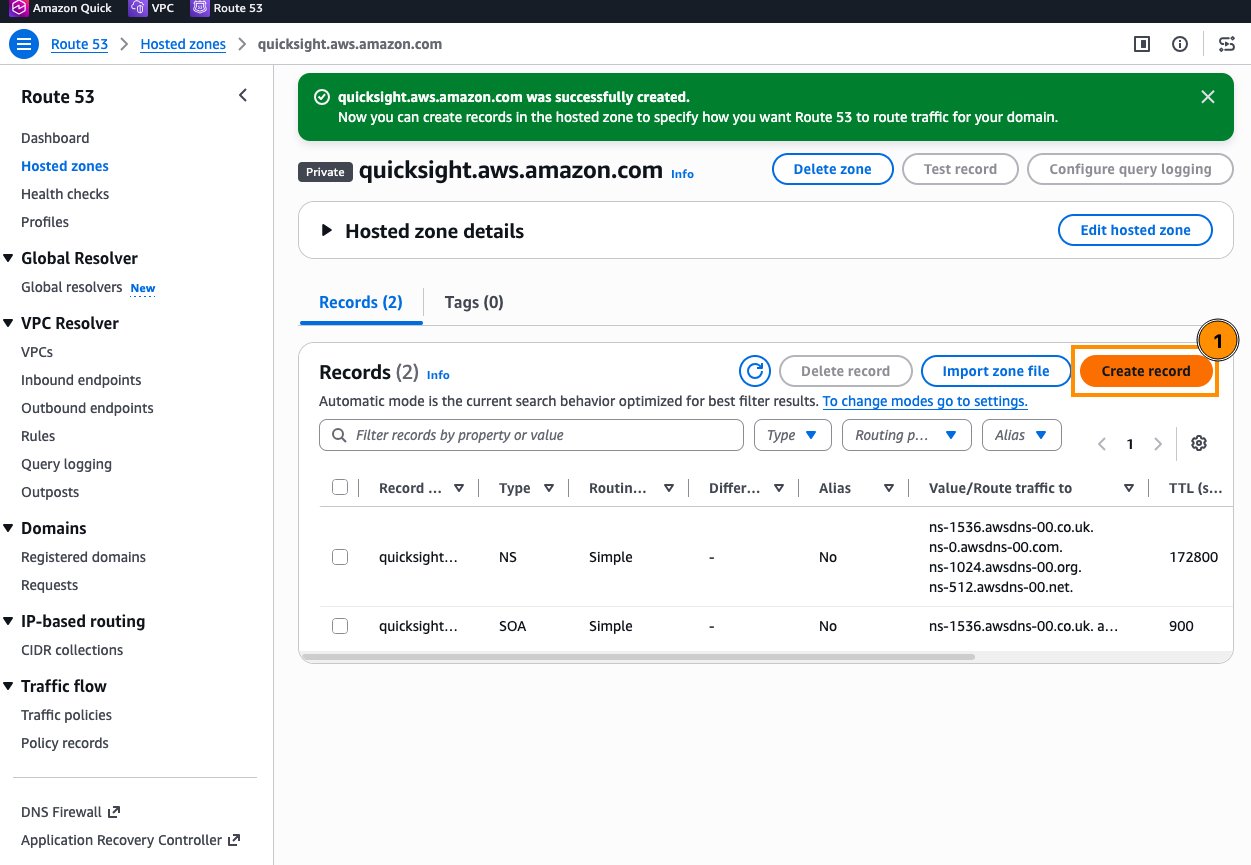
com.amazonaws.<region>.quicksight-website与com.amazonaws.<region>.quicksight创建接口端点;网站端点需在 Route 53 私有托管区为<region>.quicksight.aws.amazon.com建 A 记录,API 端点启用私有 DNS 后可自动解析。 - 权限与访问控制:端点策略可按 AWS 账户 ID 或 Organization ID 限制调用方;Quick 侧可配置 IP/VPC endpoint restrictions,强制账户只能从指定 VPC 端点访问,非经私有路径的请求被拒绝。身份层仍由 IAM Identity Center、角色、Spaces、行级与列级安全控制。
- 数据源范围:VPC connection 支持本地 PostgreSQL、MySQL、SQL Server、Oracle 等数据库,以及私有 MCP 服务器与内部 API;Quick Index 的知识库 VPC connection 当前仅支持 Amazon Redshift,Confluence、SharePoint、S3 等来源不能走该路径。
- 已知限制:13 个 Quick API(含 action connector 与 flow 管理 API)不支持经 API VPC endpoint 调用;网站端点策略的 Principal、Action、Resource 必须设为
*,只能通过aws:PrincipalAccount或aws:OrgId条件限制;启用 VPC endpoint restrictions 后,公开嵌入的仪表盘也只能经端点访问。 - 工程含义:教程把企业 AI 工作区的网络边界拆成“用户入口”和“数据取数”两条路径,分别用 PrivateLink 与 VPC connection 处理。对受 HIPAA、FedRAMP、PCI-DSS 约束、又需要让 AI 查询本地敏感数据的团队,这提供了一套可审计的私有连接模板;代价是端点、DNS、安全组与 IAM 角色需要逐项配置,接口端点按 AZ 计费。